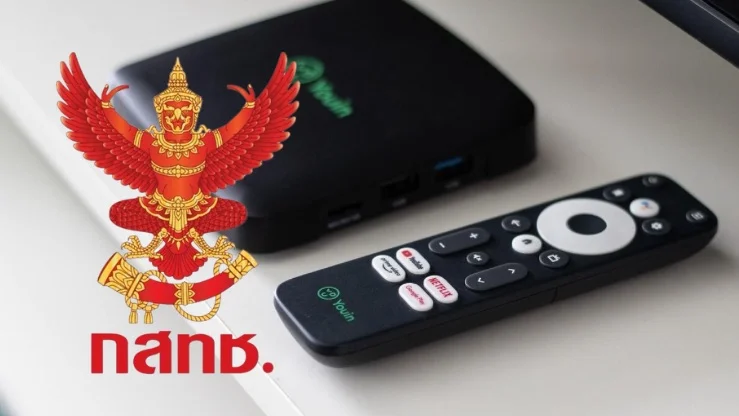
ในการประชุมคณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (กสทช.) นัดพิเศษ เมื่อวันที่ 18 พ.ย.69 โดยมีรองศาสตราจารย์ ดร.ศุภัช ศุภชลาศัย กรรมการ กสทช. ทำหน้าที่ประธาน ที่ประชุมมีมติมอบหมายให้สำนักงาน กสทช. เร่งศึกษาความเสี่ยงด้านความปลอดภัยไซเบอร์ของอุปกรณ์รับชมโทรทัศน์ที่เชื่อมต่ออินเทอร์เน็ต และจัดทำข้อเสนอแนวทางกำกับดูแลโดยเร็ว
การดำเนินการดังกล่าวมีขึ้นหลัง Google Threat Intelligence Group (GTIG) เปิดเผยรายงาน พบเครือข่ายมัลแวร์ XCPE ซึ่งแพร่กระจายอยู่ในกล่องรับชมโทรทัศน์ผ่านอินเทอร์เน็ตมากกว่า 1.3 ล้านเครื่องทั่วโลก โดยมีการฝังโปรแกรมอันตรายลักษณะ Backdoor หรือช่องทางลับที่เปิดให้บุคคลภายนอกเข้าถึงและควบคุมอุปกรณ์ได้โดยไม่ได้รับอนุญาต
รายงานของ Google ระบุว่า มัลแวร์ดังกล่าวเชื่อมโยงกับบริษัท Videostrong Technology Co. ผู้ผลิตอุปกรณ์ Android ในประเทศจีน ซึ่ง Google ประเมินด้วยความเชื่อมั่นสูงว่ามีการพัฒนาและติดตั้งช่องทางลับลงในอุปกรณ์โดยเจตนา เพื่อแสวงหาผลประโยชน์ทางการเงิน มัลแวร์ XCPE มีลักษณะพิเศษคือถูกฝังอยู่ในเฟิร์มแวร์ของอุปกรณ์ตั้งแต่กระบวนการผลิต ทำให้สามารถทำงานด้วยสิทธิ์ระดับระบบ และอาจกลับมาติดตั้งตัวเองอีกครั้งเมื่ออุปกรณ์เริ่มทำงานใหม่ แม้ผู้ใช้งานพยายามลบโปรแกรมออก
เครือข่ายดังกล่าวถูกนำไปใช้ในกิจกรรมหลายประเภท ทั้งการฉ้อโกงโฆษณาออนไลน์ การขโมยข้อมูล การติดตั้งมัลแวร์เพิ่มเติม และการนำอินเทอร์เน็ตของผู้ใช้งานไปเป็นทางผ่านสำหรับการเชื่อมต่อของบุคคลอื่นโดยเจ้าของเครื่องไม่รู้ตัว Google ระบุว่า ได้ร่วมมือกับหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์เพื่อยุติการทำงานของเครือข่าย XCPE และดำเนินมาตรการกับผู้ผลิตอุปกรณ์ที่เกี่ยวข้อง รวมถึงปรับปรุงกระบวนการตรวจสอบความปลอดภัยของระบบ Android
ศาสตราจารย์กิตติคุณ ดร.พิรงรอง รามสูต กรรมการ กสทช. ด้านกิจการโทรทัศน์ เป็นผู้เสนอวาระการกำกับดูแลความปลอดภัยของอุปกรณ์รับชมโทรทัศน์ที่เชื่อมต่ออินเทอร์เน็ต หลังพบความเสี่ยงจากการฝังมัลแวร์ตั้งแต่ขั้นตอนการผลิต ที่ประชุมจึงมอบหมายให้สำนักงาน กสทช. ศึกษาและจัดทำข้อเสนอครอบคลุม 6 ประเด็นสำคัญ ได้แก่
1.ตรวจสอบการนำเข้าและจำหน่าย Android TV Box และอุปกรณ์รับชมโทรทัศน์ผ่านอินเทอร์เน็ตในประเทศไทย
2.สำรวจว่ามีอุปกรณ์ที่เสี่ยงถูกฝังมัลแวร์จำหน่ายหรือใช้งานอยู่ในประเทศหรือไม่
3.ทบทวนมาตรฐานและระบบรับรองความปลอดภัยของอุปกรณ์รับชมโทรทัศน์
4.พิจารณาเงื่อนไขกำกับดูแลผู้ผลิต ผู้นำเข้า และผู้ประกอบการที่เกี่ยวข้อง
5.จัดระบบแจ้งเตือนประชาชน พร้อมประสานหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์ เพื่อรับมือภัยคุกคามและคุ้มครองผู้บริโภค
6.พัฒนากลไกการรับรองอุปกรณ์ในระยะยาว ให้ครอบคลุมมาตรฐานทางเทคนิค คุณภาพการให้บริการ และความปลอดภัยไซเบอร์
พลอากาศโท ดร.ธนพันธุ์ หร่ายเจริญ กรรมการ กสทช. ด้านกิจการกระจายเสียง ระบุว่า จำเป็นต้องศึกษาวิธีตรวจสอบมัลแวร์และช่องทางลับในอุปกรณ์ รวมถึงมาตรฐานด้านความปลอดภัยและการอัปเดตเฟิร์มแวร์ เพื่อป้องกันไม่ให้กล่องรับชมโทรทัศน์กลายเป็นช่องทางที่บุคคลภายนอกใช้เข้าถึงข้อมูลของประชาชน
หากมีการกำหนดมาตรฐานเพิ่มเติม อุปกรณ์ใหม่อาจต้องผ่านการตรวจสอบก่อนนำออกจำหน่าย ขณะที่อุปกรณ์ซึ่งประชาชนใช้งานอยู่แล้ว ควรมีแนวทางแจ้งเตือนและให้ข้อมูลความเสี่ยงอย่างเหมาะสม
ทั้งนี้ กสทช.ยังไม่ได้ประกาศห้ามใช้กล่อง Android TV Box หรือระบุว่าอุปกรณ์ทุกยี่ห้อมีมัลแวร์ โดยยังต้องรอผลการตรวจสอบและข้อเสนอจากสำนักงาน กสทช.
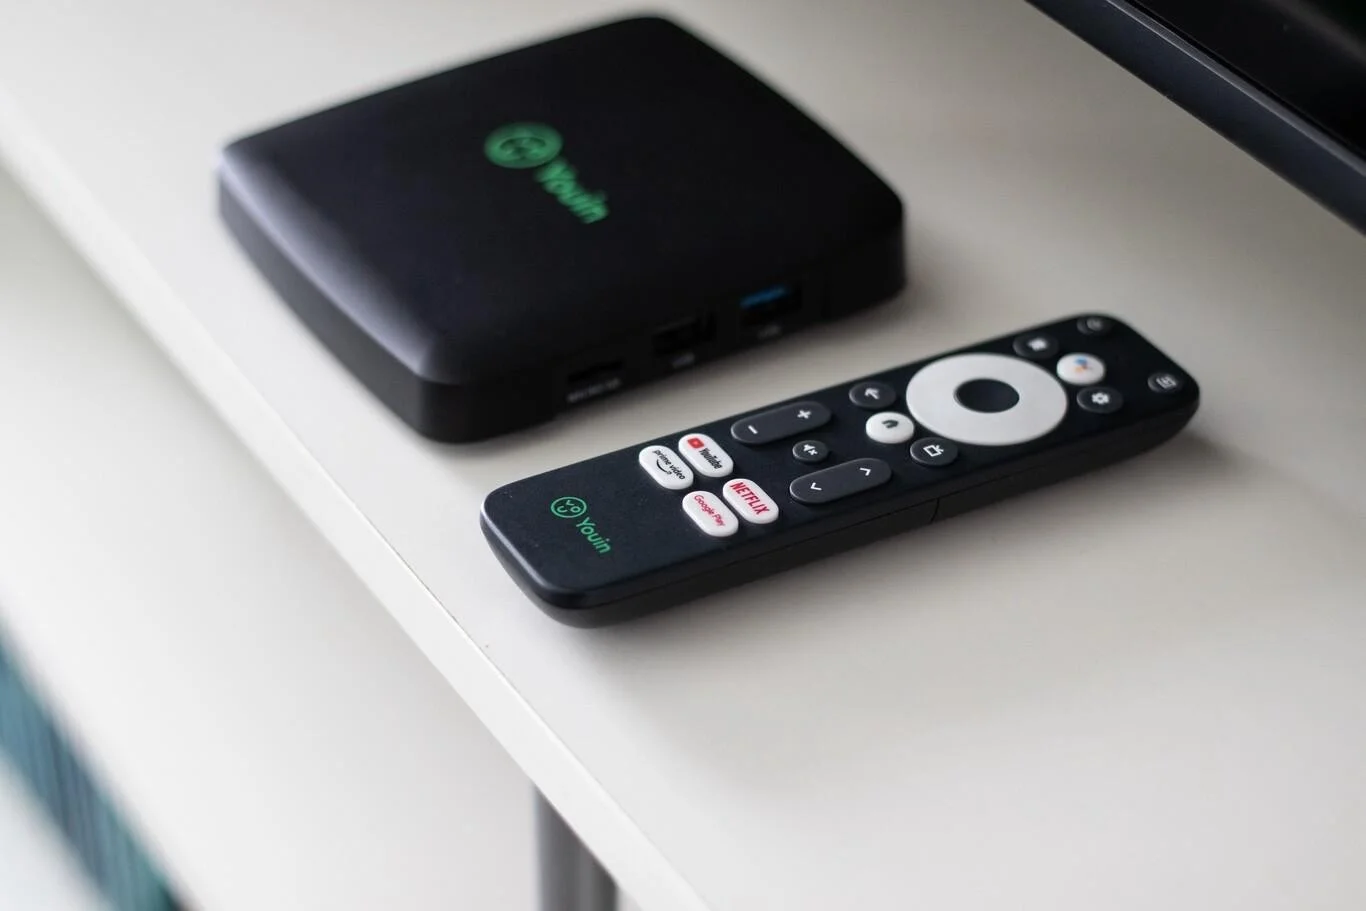
สำหรับประชาชนที่ใช้งานกล่อง Android TV Box หรืออุปกรณ์รับชมผ่านอินเทอร์เน็ต ควรเลือกใช้อุปกรณ์จากผู้ผลิตและผู้จำหน่ายที่น่าเชื่อถือ ตรวจสอบสถานะการรับรองจาก Google ติดตั้งแอปพลิเคชันจากแหล่งที่เชื่อถือได้ และอัปเดตระบบตามคำแนะนำของผู้ผลิต หากพบอุปกรณ์ทำงานผิดปกติ มีแอปพลิเคชันที่ไม่รู้จักติดตั้งอยู่ หรือมีการแจ้งเตือนด้านความปลอดภัย ควรตรวจสอบกับผู้ผลิตหรือผู้เชี่ยวชาญก่อนใช้งานต่อ เนื่องจากมัลแวร์บางประเภทที่ฝังในระบบอาจไม่สามารถกำจัดได้ด้วยการลบแอปพลิเคชันทั่วไป
การตรวจสอบครั้งนี้จึงไม่ใช่เพียงเรื่องของอุปกรณ์รับชมโทรทัศน์ แต่เกี่ยวข้องกับการคุ้มครองข้อมูลส่วนบุคคลและความปลอดภัยของเครือข่ายอินเทอร์เน็ตภายในบ้าน ซึ่งกำลังเป็นประเด็นที่หน่วยงานกำกับดูแลต้องให้ความสำคัญมากขึ้น