สกมช. แจ้งเตือนภัยไซเบอร์ระดับประเทศ หลังพบช่องโหว่ร้ายแรง PHP2Shell ในระบบ PHP ที่ใช้พัฒนาเว็บไซต์และบริการออนไลน์ เสี่ยงถูกแฮกเกอร์เข้าควบคุมระบบจากระยะไกลโดยไม่ต้องใช้รหัสผ่าน เร่งประสานหน่วยงานสำคัญตรวจสอบและแก้ไขช่องโหว่ ป้องกันกระทบข้อมูลและบริการประชาชน
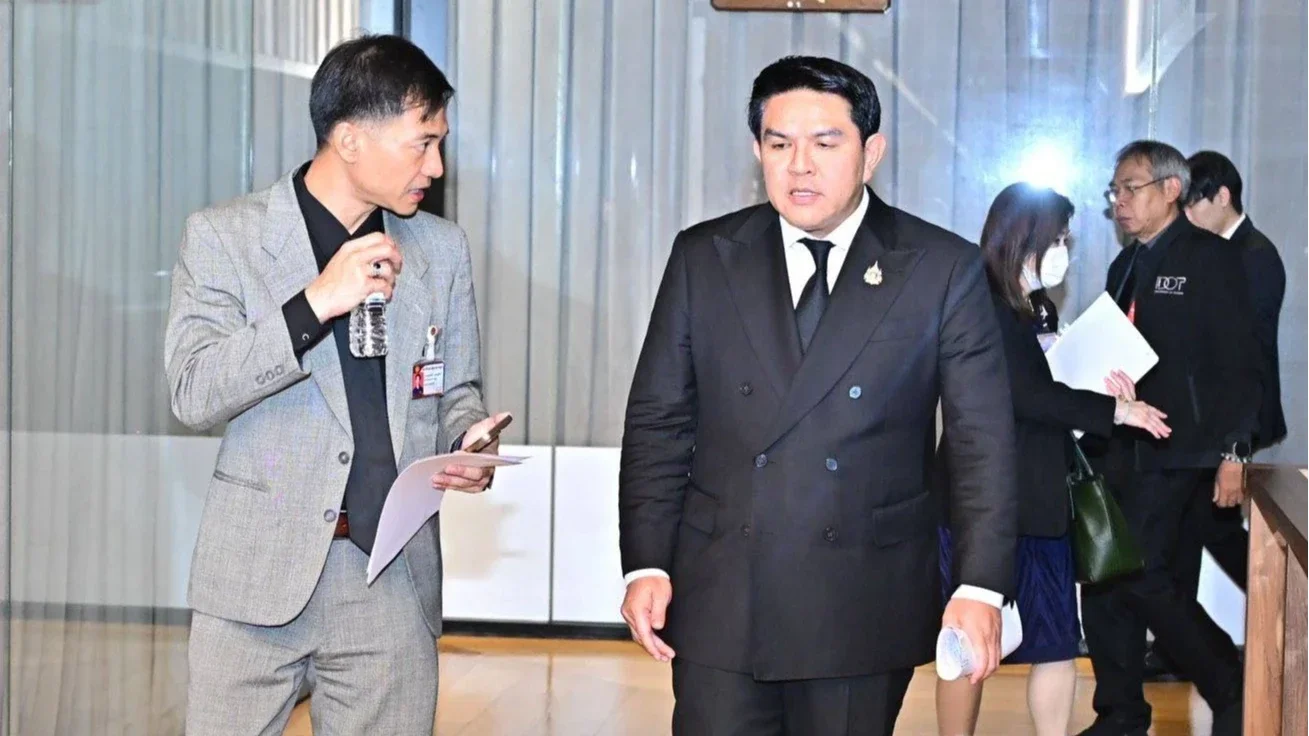
เมื่อวันที่ 22 ตุลาคม 2569 นายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี ผู้กำกับดูแลสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เปิดเผยว่า หลังมีการเปิดเผยช่องโหว่ PHP2Shell หมายเลข CVE-2026-109618 และ CVE-2026-109619 ซึ่งมีความรุนแรงระดับวิกฤต และอาจเปิดทางให้ผู้ไม่หวังดีเข้าควบคุมระบบคอมพิวเตอร์จากระยะไกลโดยไม่ต้องผ่านการยืนยันตัวตน สกมช. ได้เร่งดำเนินมาตรการป้องกันทันที
โดยศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้แจ้งเตือนหน่วยงานภาครัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ และเครือข่ายด้านความมั่นคงปลอดภัยไซเบอร์ทั่วประเทศ ให้ตรวจสอบระบบที่อาจได้รับผลกระทบ โดยเฉพาะเว็บไซต์และบริการออนไลน์ที่เปิดให้เข้าถึงผ่านอินเทอร์เน็ต
มาตรการรับมือครอบคลุม 4 ด้าน ได้แก่ การแจ้งเตือนหน่วยงานที่เกี่ยวข้อง การประเมินความเสี่ยงของระบบ การเฝ้าระวังและตรวจจับพฤติกรรมการโจมตี รวมถึงการติดตามผลการติดตั้งโปรแกรมแก้ไขช่องโหว่และรายงานเหตุผิดปกติอย่างต่อเนื่อง
สำหรับ PHP2Shell เป็นช่องโหว่ในระบบ PHP ซึ่งนิยมใช้พัฒนาเว็บไซต์ หากผู้ไม่หวังดีโจมตีระบบที่มีช่องโหว่ได้สำเร็จ อาจเข้าถึงข้อมูลสำคัญ สั่งให้ระบบทำงานผิดปกติ หรือควบคุมเซิร์ฟเวอร์ที่ได้รับผลกระทบได้
ทั้งนี้ มีการเผยแพร่โปรแกรมแก้ไขช่องโหว่แล้ว ผู้ดูแลเว็บไซต์จึงควรตรวจสอบเวอร์ชัน PHP และอัปเดตระบบโดยเร็ว พร้อมตรวจสอบบันทึกการใช้งานเพื่อค้นหาพฤติกรรมผิดปกติ
นายภราดรย้ำว่า สกมช. จะติดตามสถานการณ์และประสานทุกหน่วยงานอย่างใกล้ชิด โดยให้ความสำคัญกับระบบที่มีความเสี่ยงสูง เพื่อป้องกันการโจมตีและรักษาความต่อเนื่องของบริการสำคัญที่ประชาชนใช้งาน