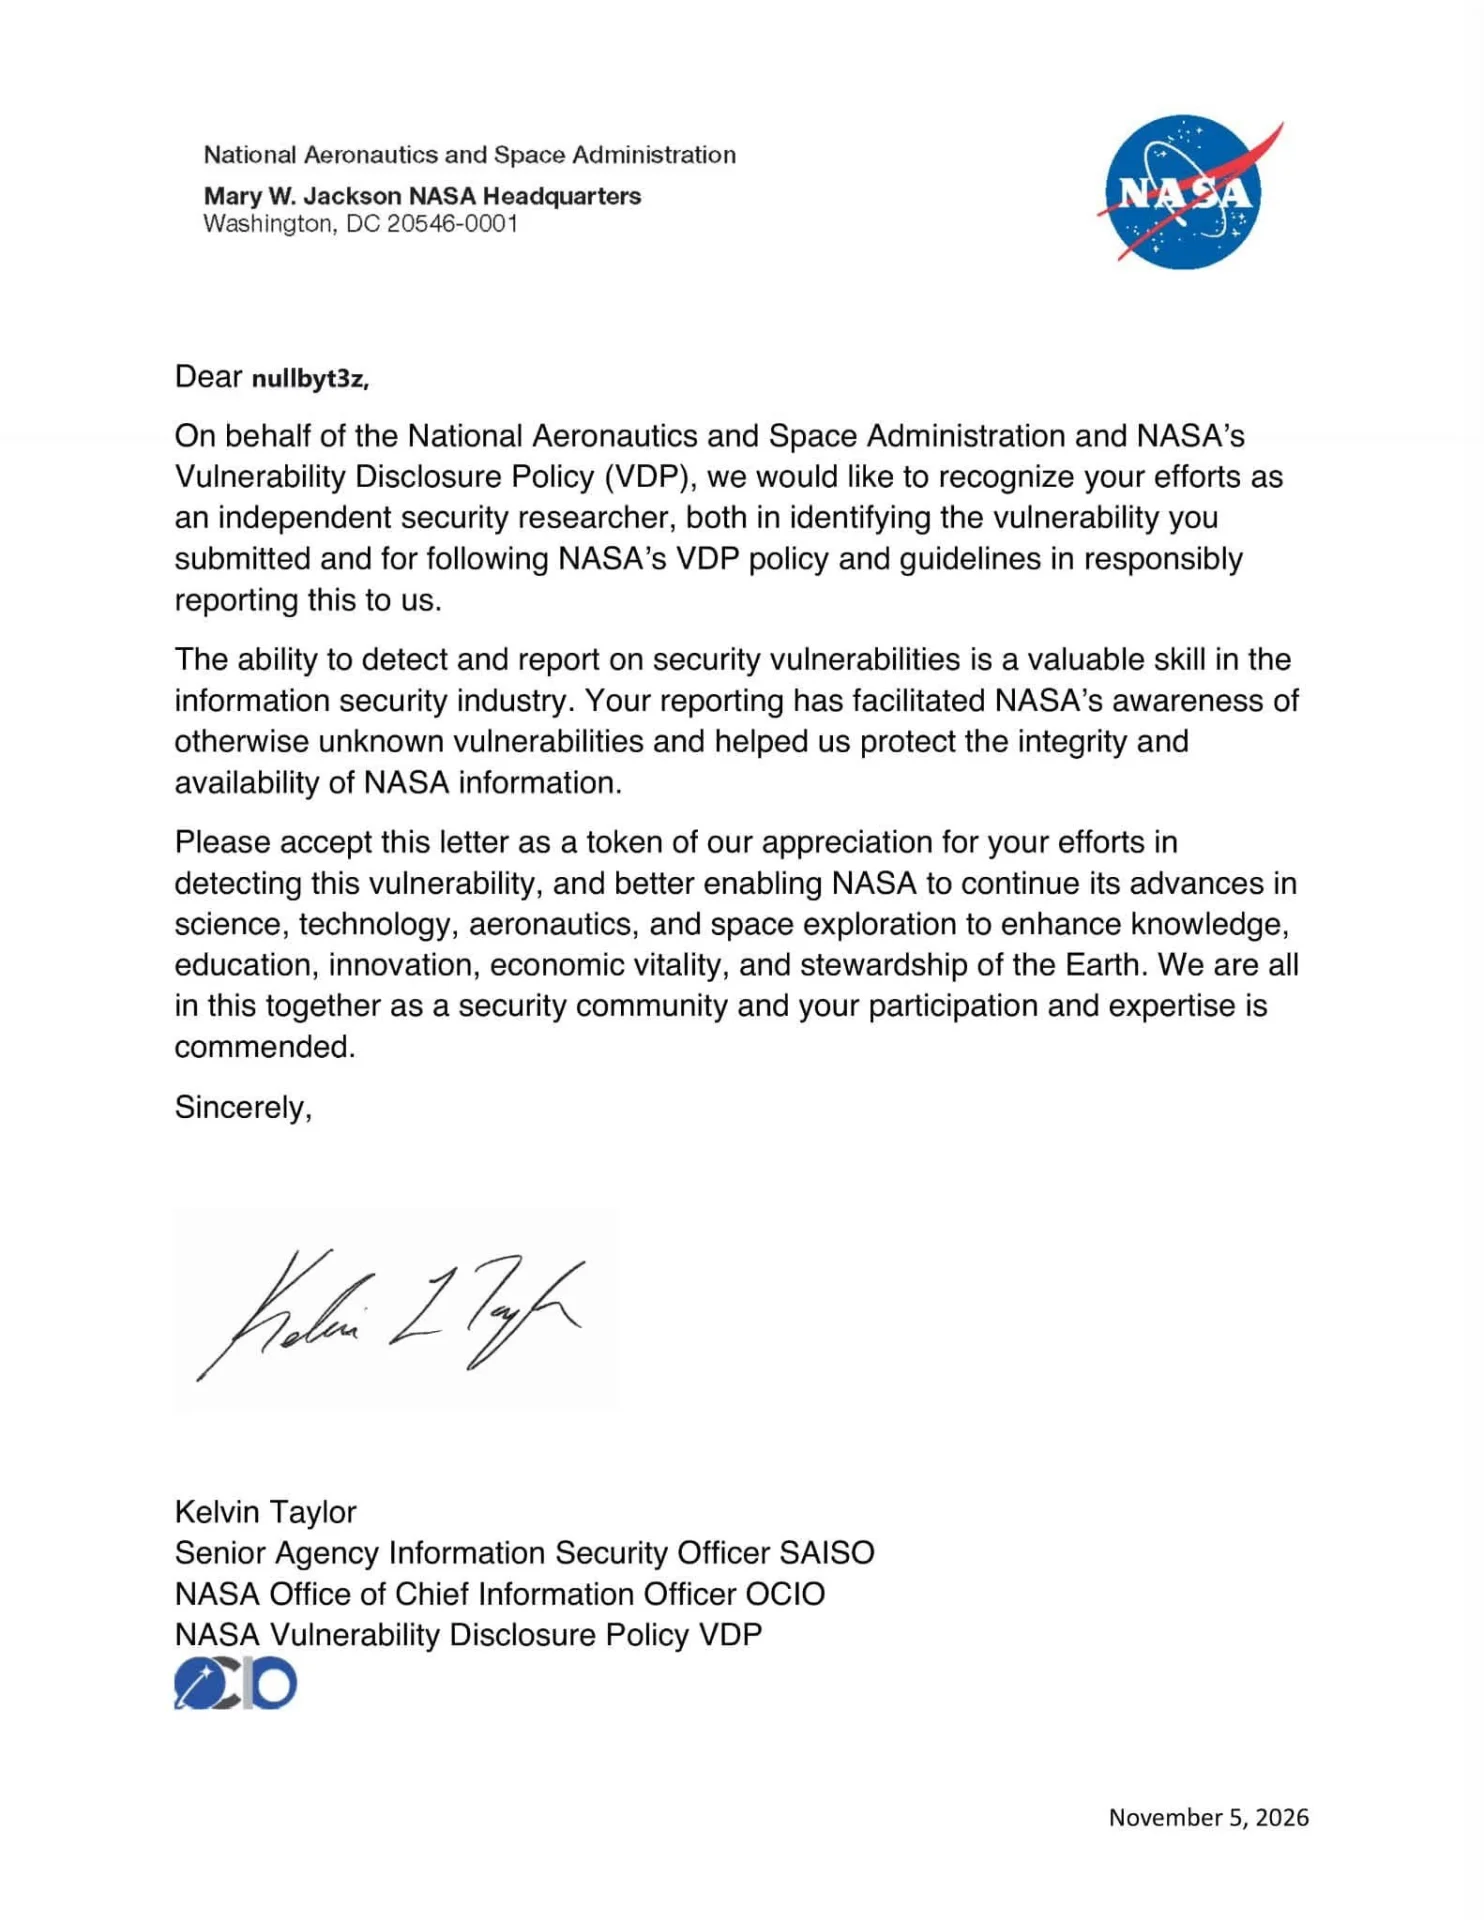
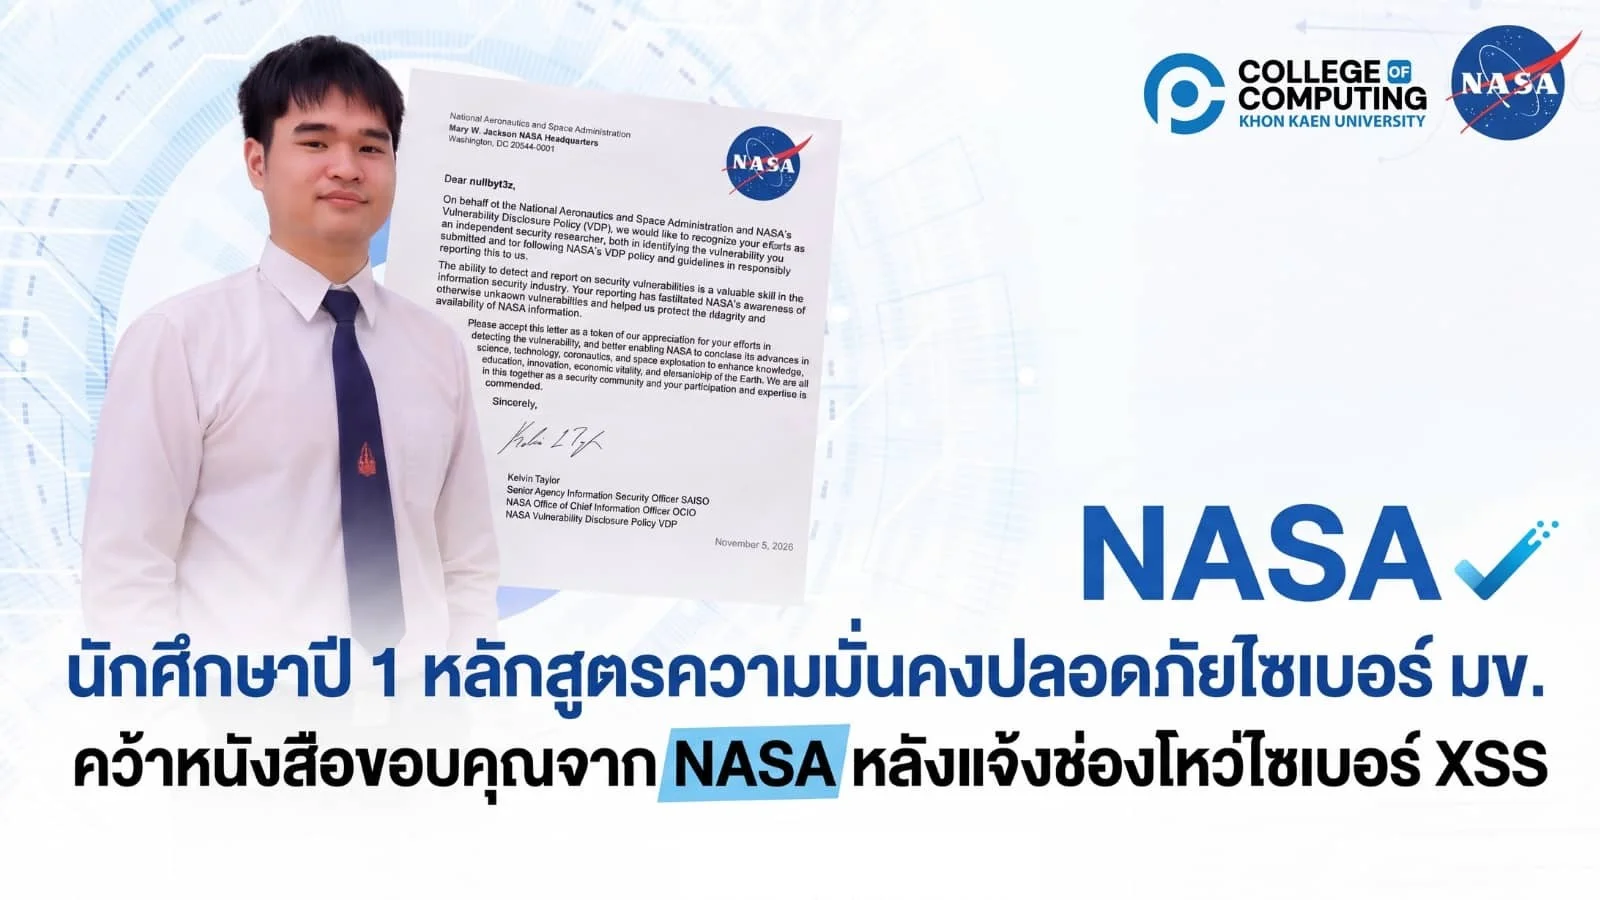
วันที่ 10 พฤศจิกายน 2569 วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น (มข.) เปิดเผยเรื่องราวความสำเร็จของนายธนพนธ์ บุตรศรีชา นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ ผู้ใช้นามแฝงในโลกออนไลน์ว่า “nullbyt3z” หลังตรวจพบช่องโหว่ด้านความปลอดภัยประเภท Cross-Site Scripting (XSS) ในระบบสารสนเทศขององค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา (NASA) และรายงานให้หน่วยงานรับทราบตามขั้นตอนอย่างถูกต้อง จนได้รับหนังสือขอบคุณอย่างเป็นทางการจาก NASA ลงวันที่ 5 พฤศจิกายน 2569
ผลงานดังกล่าวได้รับการเผยแพร่โดยวิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น เพื่อแสดงความยินดีกับนักศึกษาไทยที่นำความรู้ด้านความมั่นคงปลอดภัยไซเบอร์มาประยุกต์ใช้กับระบบจริงของหน่วยงานระดับโลก พร้อมยึดหลักจริยธรรมในการค้นหาและรายงานช่องโหว่ด้านความปลอดภัย
ค้นพบช่องโหว่ XSS ในระบบ NASA ก่อนแจ้งทีมรักษาความปลอดภัย
นายธนพนธ์ตรวจพบช่องโหว่ประเภท Cross-Site Scripting หรือ XSS ซึ่งเป็นจุดอ่อนด้านความปลอดภัยของเว็บไซต์ที่อาจเปิดโอกาสให้ผู้ไม่หวังดีแทรกโค้ดสคริปต์อันตรายเข้าไปในหน้าเว็บเพจ
หากช่องโหว่ดังกล่าวถูกนำไปใช้โจมตี อาจทำให้สคริปต์ที่ไม่พึงประสงค์ทำงานผ่านเว็บเบราว์เซอร์ของผู้ใช้งาน และนำไปสู่ความเสี่ยงด้านข้อมูลหรือการใช้งานเว็บไซต์ ขึ้นอยู่กับลักษณะของช่องโหว่และมาตรการป้องกันของระบบนั้น ๆ
หลังตรวจพบ นายธนพนธ์ไม่ได้เผยแพร่รายละเอียดทางเทคนิคออกสู่สาธารณะหรือนำช่องโหว่ไปใช้ประโยชน์โดยมิชอบ แต่เลือกส่งข้อมูลให้ทีมความมั่นคงปลอดภัยของ NASA ผ่านช่องทางที่หน่วยงานกำหนดไว้
การดำเนินการดังกล่าวเป็นไปตามนโยบายการเปิดเผยช่องโหว่ หรือ Vulnerability Disclosure Policy (VDP) ซึ่งเปิดโอกาสให้นักวิจัยและผู้เชี่ยวชาญด้านความปลอดภัยรายงานข้อบกพร่องที่ตรวจพบ เพื่อให้เจ้าของระบบนำข้อมูลไปตรวจสอบและแก้ไขอย่างเหมาะสม
NASA ออกหนังสือขอบคุณ 5 พฤศจิกายน 2569
ภายหลังได้รับรายงานและตรวจสอบข้อมูล สำนักงานผู้บริหารเทคโนโลยีสารสนเทศ หรือ Office of the Chief Information Officer (OCIO) ของ NASA ได้ออกหนังสือขอบคุณนายธนพนธ์อย่างเป็นทางการ ลงวันที่ 5 พฤศจิกายน 2569
หนังสือดังกล่าวเป็นการแสดงความขอบคุณต่อการมีส่วนร่วมในการค้นหาและรายงานช่องโหว่ด้านความมั่นคงปลอดภัย ซึ่งช่วยสนับสนุนการดูแลความถูกต้องสมบูรณ์และความพร้อมใช้งานของข้อมูลในระบบสารสนเทศของ NASA
การได้รับหนังสือขอบคุณครั้งนี้สะท้อนถึงความสามารถของนักศึกษาไทยในการตรวจสอบระบบตามหลักวิชาชีพ และการปฏิบัติตามแนวทางการเปิดเผยช่องโหว่ที่ได้รับการยอมรับในระดับสากล
ทั้งนี้ หนังสือขอบคุณจาก NASA เป็นการรับทราบและยกย่องการรายงานช่องโหว่อย่างรับผิดชอบ ไม่ใช่การแต่งตั้งให้เป็นเจ้าหน้าที่ของ NASA หรือการรับรองว่าผู้ค้นพบสามารถเข้าถึงระบบของหน่วยงานได้โดยไม่มีข้อจำกัด
ใช้เวลาประมาณ 1 เดือน ส่งรายงานหลายครั้งก่อนพบช่องโหว่ที่ไม่ซ้ำ
นายธนพนธ์ หรือ “ปอนด์” อายุ 25 ปี เปิดเผยถึงเบื้องหลังความสำเร็จว่า เริ่มต้นจากการได้รับคำแนะนำของอาจารย์ให้ศึกษาการค้นหาช่องโหว่ในระบบที่เปิดรับรายงานตามนโยบายด้านความปลอดภัย หลังเห็นตัวอย่างบุคคลที่เคยได้รับหนังสือขอบคุณจาก NASA
จากนั้นจึงนำความรู้ที่เรียนมาศึกษาและทดลองตรวจสอบระบบภายใต้ขอบเขตที่ได้รับอนุญาต โดยใช้เวลาประมาณ 1 เดือน และส่งรายงานไปหลายครั้ง
อย่างไรก็ตาม การค้นหาช่องโหว่ของหน่วยงานระดับโลกมีความท้าทาย เนื่องจากมีนักวิจัยและผู้สนใจด้านความมั่นคงปลอดภัยไซเบอร์จากหลายประเทศร่วมตรวจสอบระบบอยู่แล้ว ทำให้ช่องโหว่ที่ค้นพบอาจซ้ำกับรายงานก่อนหน้า
นายธนพนธ์ระบุว่า ความยากไม่ได้อยู่เพียงการค้นหาจุดอ่อนของระบบให้พบ แต่ต้องเป็นช่องโหว่ที่มีข้อมูลชัดเจนและไม่ซ้ำกับที่ผู้อื่นเคยรายงานไว้
หลังใช้เวลาศึกษาและตรวจสอบอย่างต่อเนื่อง ในที่สุดก็สามารถรายงานช่องโหว่ XSS ที่ผ่านกระบวนการพิจารณาของ NASA จนได้รับหนังสือขอบคุณอย่างเป็นทางการ
นายธนพนธ์กล่าวว่า รู้สึกภาคภูมิใจที่ความพยายามตลอดหนึ่งเดือนสามารถนำไปสู่การช่วยดูแลความปลอดภัยของระบบหน่วยงานระดับโลกได้จริง และเป็นประสบการณ์สำคัญในการนำความรู้จากห้องเรียนไปใช้กับสถานการณ์จริง
รู้จัก Responsible Disclosure แนวทางค้นพบช่องโหว่อย่างมีจริยธรรม
หนึ่งในประเด็นสำคัญของผลงานครั้งนี้คือการปฏิบัติตามหลัก Responsible Disclosure หรือการเปิดเผยช่องโหว่อย่างรับผิดชอบ ซึ่งเป็นแนวทางสำคัญในวิชาชีพความมั่นคงปลอดภัยไซเบอร์
หลักการดังกล่าวกำหนดให้ผู้ค้นพบช่องโหว่ดำเนินการตรวจสอบภายในขอบเขตที่เจ้าของระบบอนุญาต และส่งข้อมูลให้ผู้รับผิดชอบระบบโดยตรงผ่านช่องทางที่กำหนด
ผู้ค้นพบไม่ควรนำช่องโหว่ไปใช้เพื่อเข้าถึงข้อมูลของบุคคลอื่นโดยไม่ได้รับอนุญาต ไม่ทำให้ระบบเสียหาย และต้องปฏิบัติตามเงื่อนไขเกี่ยวกับการเปิดเผยข้อมูลของเจ้าของระบบ
แนวปฏิบัตินี้ช่วยให้องค์กรสามารถรับทราบความเสี่ยง ตรวจสอบข้อบกพร่อง และดำเนินการแก้ไขได้ก่อนที่ช่องโหว่จะถูกนำไปใช้โจมตี
การค้นหาช่องโหว่ภายใต้กติกาที่ได้รับอนุญาตจึงแตกต่างจากการเจาะระบบโดยมิชอบ เพราะมีวัตถุประสงค์เพื่อช่วยเพิ่มความปลอดภัย ไม่ใช่การขโมยข้อมูลหรือสร้างความเสียหาย
อาจารย์ มข.ชื่นชมทักษะเทคนิคควบคู่จริยธรรมวิชาชีพ
ด้านผู้ช่วยศาสตราจารย์ ดร.เพชร อิ่มทองคำ ประธานหลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น กล่าวถึงความสำเร็จของนายธนพนธ์ว่า ผลงานครั้งนี้สะท้อนให้เห็นว่านักศึกษาของมหาวิทยาลัยมีทั้งทักษะทางเทคนิคที่สามารถนำไปใช้ในระดับสากล และความเข้าใจด้านจรรยาบรรณวิชาชีพ
โดยเฉพาะการรู้จักขอบเขตของการตรวจสอบระบบและการรายงานช่องโหว่อย่างถูกต้อง ซึ่งถือเป็นหัวใจสำคัญของการทำงานด้านความมั่นคงปลอดภัยไซเบอร์
ผศ.ดร.เพชร ระบุว่า วิทยาลัยการคอมพิวเตอร์ให้ความสำคัญกับการพัฒนาบัณฑิตที่มีความสามารถด้านเทคโนโลยีและความปลอดภัยสารสนเทศ ผ่านการเรียนรู้จากการปฏิบัติจริง ควบคู่กับการปลูกฝังความรับผิดชอบต่อสังคม
การให้นักศึกษาได้ทดลองใช้ความรู้กับโจทย์จริงภายใต้ขอบเขตที่ถูกต้อง จะช่วยสร้างประสบการณ์และพัฒนาทักษะที่จำเป็นสำหรับการทำงานด้าน Cybersecurity ในอนาคต
จากนักศึกษาปี 1 สู่ผู้มีส่วนร่วมดูแลความปลอดภัยองค์กรระดับโลก
เรื่องราวของนายธนพนธ์เป็นอีกตัวอย่างของการนำทักษะด้านเทคโนโลยีและความมั่นคงปลอดภัยไซเบอร์ไปใช้ให้เกิดประโยชน์ โดยไม่จำเป็นต้องรอจนสำเร็จการศึกษาหรือเริ่มต้นทำงานในองค์กรขนาดใหญ่
ความสำเร็จครั้งนี้ยังสะท้อนให้เห็นถึงความสำคัญของการศึกษาด้านความปลอดภัยสารสนเทศ ซึ่งเป็นสาขาที่มีบทบาทเพิ่มขึ้นอย่างต่อเนื่องในยุคที่หน่วยงานภาครัฐและภาคเอกชนต่างพึ่งพาระบบดิจิทัล
มหาวิทยาลัยขอนแก่นมองว่า ผลงานดังกล่าวเป็นกำลังใจให้กับนักศึกษาและเยาวชนที่สนใจเทคโนโลยี ได้เห็นถึงโอกาสในการพัฒนาความสามารถของตนเองให้ก้าวสู่ระดับนานาชาติ โดยยึดมั่นในหลักจริยธรรมและการใช้ความรู้เพื่อประโยชน์ของส่วนรวม
สำหรับนายธนพนธ์ เจ้าตัวยืนยันว่าจะเดินหน้าพัฒนาทักษะด้านความมั่นคงปลอดภัยไซเบอร์อย่างต่อเนื่อง เพื่อนำความรู้ไปประยุกต์ใช้กับการทำงานและการดูแลความปลอดภัยของระบบสารสนเทศในอนาคต