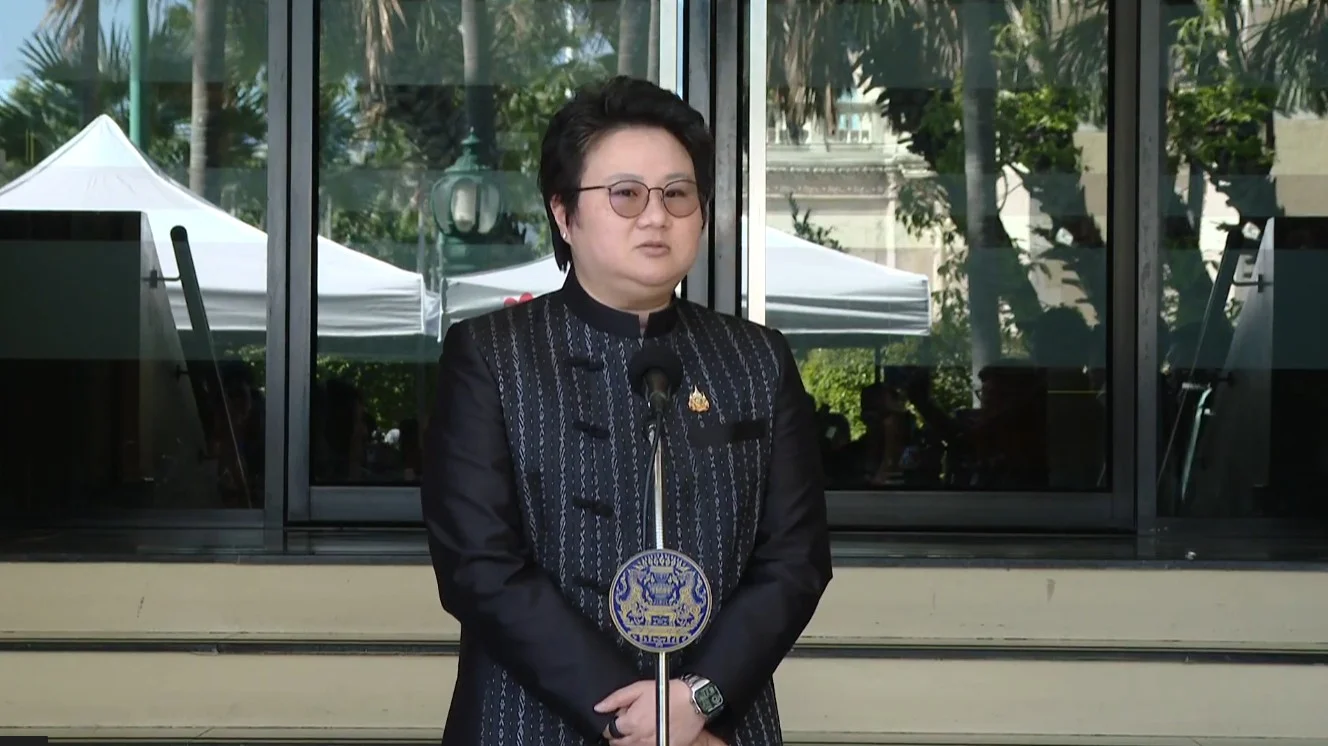
วันที่ 10 พฤศจิกายน 2569 น.ส.แนน บุณย์ธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) เปิดเผยถึงความพร้อมของประเทศไทยในการรับมือภัยคุกคามทางไซเบอร์ว่า ขณะนี้ระบบที่เกี่ยวข้องยังสามารถรองรับและรับมือกับภัยคุกคามได้ โดยหน่วยงานด้านความมั่นคงไซเบอร์ได้ประสานการทำงานและเตรียมมาตรการป้องกันล่วงหน้า พร้อมกำชับผู้ให้บริการโทรคมนาคม หรือโอเปอเรเตอร์ ยกระดับแผนรับมือภัยไซเบอร์ขั้นสูงสุด เพื่อเตรียมพร้อมหากเกิดเหตุโจมตีระบบสื่อสารในวงกว้างหรือพร้อมกันหลายพื้นที่ทั่วประเทศ
รมช.ดีอี ระบุว่า ในช่วง 2–3 สัปดาห์ที่ผ่านมา ได้มีการหารือร่วมกับสำนักงานคณะกรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (กสทช.) และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เกี่ยวกับการยกระดับความปลอดภัยของโครงข่ายโทรคมนาคมและระบบสื่อสารของประเทศ
การดำเนินงานดังกล่าวเป็นมาตรการเตรียมความพร้อมเชิงป้องกัน หลังมีรายงานภัยคุกคามทางไซเบอร์และการแจ้งเตือนจากหลายประเทศ ไม่ได้หมายความว่าระบบสื่อสารของประเทศไทยถูกโจมตีจนเกิดความเสียหายรุนแรงแล้ว
ยืนยันไทยยังรับมือภัยไซเบอร์ได้ แต่การโจมตีเกิดขึ้นเป็นประจำ
น.ส.บุณย์ธิดา กล่าวถึงสถานการณ์การโจมตีระบบคอมพิวเตอร์และเซิร์ฟเวอร์ในประเทศไทยว่า หน่วยงานที่มีข้อมูลเชิงลึกและตัวเลขการตรวจพบภัยคุกคามคือ สกมช. ซึ่งรับผิดชอบการติดตามและประสานงานด้านความมั่นคงปลอดภัยไซเบอร์ของประเทศ
โดยปกติ ระบบดิจิทัลมีความพยายามโจมตีทางไซเบอร์เกิดขึ้นอย่างต่อเนื่อง แต่หน่วยงานที่เกี่ยวข้องมีระบบเฝ้าระวังและมาตรการสกัดกั้นภัยคุกคามอยู่แล้ว
สำหรับประเทศไทย รมช.ดีอี ยืนยันว่า ขณะนี้ยังสามารถรับมือสถานการณ์ได้ เนื่องจากหน่วยงานที่รับผิดชอบได้เริ่มหารือและเตรียมมาตรการป้องกันล่วงหน้ามาระยะหนึ่ง พร้อมติดตามคำเตือนและข้อมูลภัยคุกคามจากต่างประเทศอย่างใกล้ชิด
อย่างไรก็ตาม การยืนยันว่าระบบยังรับมือได้ในขณะนี้ ไม่ได้หมายความว่าทุกหน่วยงานจะปลอดภัยจากการโจมตีทุกประเภท จึงจำเป็นต้องตรวจสอบและปรับปรุงระบบป้องกันอย่างต่อเนื่อง
สั่งโอเปอเรเตอร์เตรียมแผนรับมือภัยไซเบอร์ขั้นสูงสุด
รมช.ดีอี เปิดเผยว่า ประเด็นสำคัญที่ได้หารือกับ กสทช. และ สกมช. คือการเตรียมความพร้อมของผู้ให้บริการโทรคมนาคม โดยเฉพาะการรักษาความต่อเนื่องของระบบสื่อสาร หากเกิดภัยคุกคามทางไซเบอร์ขนาดใหญ่
ที่ผ่านมา ผู้ให้บริการโทรคมนาคมมีหน้าที่จัดทำแผนรองรับเหตุฉุกเฉินและภัยพิบัติตามกฎหมายอยู่แล้ว แต่แผนส่วนใหญ่มุ่งรองรับสถานการณ์ที่เกิดขึ้นเฉพาะพื้นที่ เช่น ภัยธรรมชาติหรือเหตุขัดข้องของโครงข่ายบางจุด
สำหรับความเสี่ยงทางไซเบอร์ในปัจจุบัน กระทรวงดีอีต้องการให้ผู้ให้บริการเตรียมแผนรองรับสถานการณ์ที่อาจกระทบต่อระบบสื่อสารหลายพื้นที่พร้อมกัน หรือเกิดผลกระทบเป็นวงกว้างทั่วประเทศ
น.ส.บุณย์ธิดา ระบุว่า แม้ฝ่ายความมั่นคงจะมีแนวทางประเมินสถานการณ์เป็นหลายระดับ แต่สำหรับระบบสื่อสารจะเน้นเตรียมความพร้อมในระดับสูงสุด เพื่อให้สามารถตอบสนองได้ทันทีหากเกิดเหตุรุนแรง
เตรียมอัปเดตแผนของค่ายมือถือภายในสัปดาห์นี้
รัฐมนตรีช่วยว่าการกระทรวงดีอี กล่าวว่า ภายในสัปดาห์นี้จะมีการติดตามและอัปเดตข้อมูลจากผู้ให้บริการโทรคมนาคมแต่ละราย ว่าได้เตรียมแผนป้องกันและรับมือภัยไซเบอร์ไว้อย่างไรบ้าง
โดยจะให้ความสำคัญกับความพร้อมของโครงข่ายการสื่อสาร การรับมือเหตุขัดข้อง และมาตรการรักษาความต่อเนื่องในการให้บริการประชาชน หากเกิดเหตุที่กระทบต่อระบบในวงกว้าง
การเตรียมความพร้อมดังกล่าวเป็นส่วนหนึ่งของภารกิจกระทรวงดีอีในการดูแลและประสานงานด้านโครงข่ายการสื่อสาร ร่วมกับ กสทช. สกมช. และหน่วยงานที่เกี่ยวข้อง
ทั้งนี้ การอัปเดตข้อมูลภายในสัปดาห์เป็นกำหนดการติดตามความพร้อมของผู้ให้บริการ ไม่ใช่การประกาศว่าจะเกิดเหตุโจมตีทางไซเบอร์ขึ้นในช่วงเวลาดังกล่าว
เตือนหน่วยงานรัฐ–เอกชน ตรวจไฟร์วอลล์และช่องโหว่ของระบบตัวเอง
อีกหนึ่งประเด็นที่ น.ส.บุณย์ธิดา เน้นย้ำคือการรักษาความปลอดภัยของระบบปลายทาง โดยขอให้หน่วยงานภาครัฐและภาคเอกชนตรวจสอบระบบป้องกันภัยไซเบอร์ขององค์กรอย่างเข้มงวด โดยเฉพาะไฟร์วอลล์ (Firewall) และมาตรการควบคุมการเข้าถึงระบบ
รมช.ดีอี อธิบายว่า การดูแลเส้นทางสื่อสารกับการตรวจสอบข้อมูลที่ผ่านเข้าสู่ระบบปลายทางเป็นคนละส่วนกัน แม้ผู้ให้บริการเครือข่ายจะสามารถดูแลและเฝ้าระวังการรับส่งข้อมูลได้ แต่ไม่สามารถยืนยันได้ว่าข้อมูลทุกชุดที่ผ่านเครือข่ายเป็นข้อมูลปกติ หรือมีมัลแวร์และสปายแวร์แฝงอยู่หรือไม่
จึงจำเป็นต้องให้แต่ละองค์กรตรวจสอบระบบของตนเองอย่างจริงจัง ทั้งการตั้งค่าไฟร์วอลล์ การตรวจสอบช่องโหว่ การควบคุมสิทธิการเข้าถึง และระบบตรวจจับความผิดปกติ
การป้องกันภัยไซเบอร์จึงไม่สามารถพึ่งพาการดูแลโครงข่ายโทรคมนาคมเพียงอย่างเดียว แต่ต้องอาศัยมาตรการรักษาความปลอดภัยของหน่วยงานเจ้าของระบบควบคู่กันด้วย
พบระบบผิดปกติให้แจ้ง สกมช. เพื่อร่วมตรวจสอบ
น.ส.บุณย์ธิดา ระบุว่า หากหน่วยงานใดตรวจพบความผิดปกติของระบบดิจิทัล หรือมีข้อมูลที่อาจบ่งชี้ถึงการโจมตีทางไซเบอร์ ควรแจ้งสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ เพื่อให้หน่วยงานผู้เชี่ยวชาญร่วมตรวจสอบและประเมินสถานการณ์
แม้ สกมช. จะมีระบบติดตามและเฝ้าระวังภัยคุกคามอยู่แล้ว แต่ข้อมูลจากหน่วยงานที่ดูแลระบบโดยตรงจะช่วยให้สามารถตรวจพบความเสี่ยงและประสานการตอบสนองได้รวดเร็วยิ่งขึ้น
สำหรับองค์กรที่ใช้ระบบสารสนเทศในการให้บริการประชาชน การตรวจสอบความปลอดภัยของระบบและการเตรียมแผนรับมือเหตุฉุกเฉินถือเป็นเรื่องสำคัญ เนื่องจากการโจมตีทางไซเบอร์อาจส่งผลให้ระบบหยุดชะงัก ข้อมูลได้รับความเสียหาย หรือประชาชนไม่สามารถใช้บริการที่จำเป็นได้
ย้ำทุกหน่วยงานต้องร่วมรับผิดชอบความปลอดภัยไซเบอร์
รัฐมนตรีช่วยว่าการกระทรวงดีอียืนยันว่า ประเทศไทยยังมีขีดความสามารถในการรับมือภัยคุกคามทางไซเบอร์ และหน่วยงานที่เกี่ยวข้องได้เริ่มยกระดับมาตรการป้องกันล่วงหน้าแล้ว
อย่างไรก็ตาม ความปลอดภัยทางไซเบอร์เป็นความรับผิดชอบร่วมกันระหว่างหน่วยงานกำกับดูแล ผู้ให้บริการโทรคมนาคม และหน่วยงานภาครัฐหรือเอกชนที่เป็นเจ้าของระบบ
กระทรวงดีอีจะติดตามความพร้อมของผู้ให้บริการโทรคมนาคมภายในสัปดาห์นี้ พร้อมประสาน กสทช. และ สกมช. เพื่อยกระดับแผนรับมือภัยไซเบอร์ให้เหมาะสมกับสถานการณ์ และลดความเสี่ยงต่อระบบสื่อสารสำคัญของประเทศ
ทั้งนี้ การเตรียมแผนรับมือขั้นสูงสุดเป็นมาตรการป้องกันล่วงหน้า ไม่ได้หมายความว่าประเทศไทยกำลังเผชิญเหตุโจมตีไซเบอร์รุนแรงในระดับประเทศ หรือว่าระบบสื่อสารทั้งหมดได้รับผลกระทบแล้ว