‘ภราดร’ นั่งหัวโต๊ะถกบอร์ดไซเบอร์แห่งชาติ! ด้าน ‘รมช.ดีอี’ สั่ง กสทช. เร่งส่งแผนรับมือภัยไซเบอร์กระทบระบบสื่อสารทั่วประเทศ หลังนานาชาติแจ้งเตือนด่วน
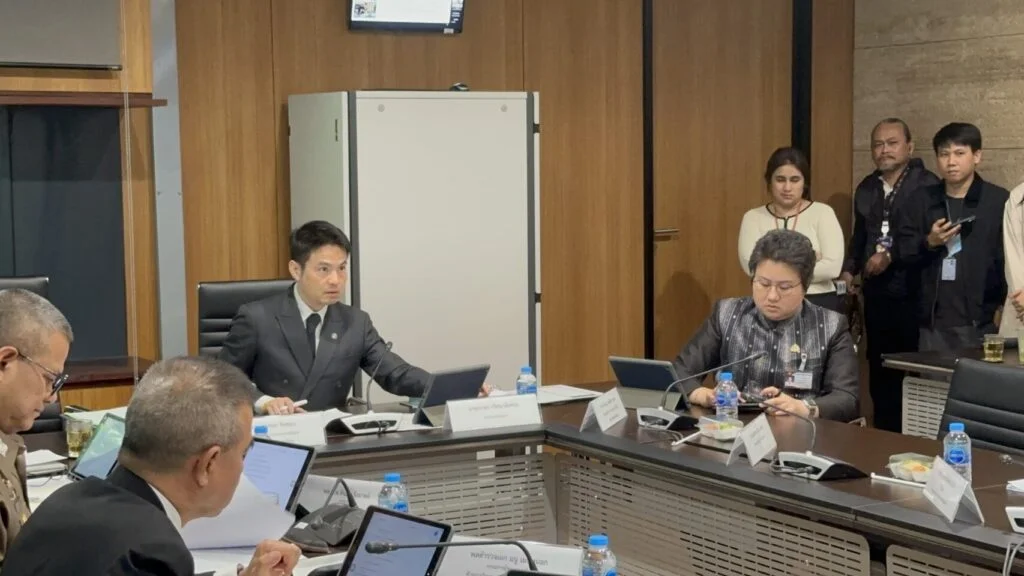
นายภราดร ปริศนานันทกุล รัฐมนตรีประจำสำนักนายกรัฐมนตรี เป็นประธานการประชุมคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) ครั้งที่ 4/2569 โดยที่ประชุมได้รับทราบรายงานสรุปผลการดำเนินงานของศูนย์ปฏิบัติการเฝ้าระวังและตอบสนองภัยคุกคามทางไซเบอร์ (NCSC), ผลการสำรวจความพร้อมของหน่วยงานรัฐ และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ตลอดจนรายงานผลการดำเนินงานด้านการต่างประเทศประจำปีงบประมาณ 2569
นอกจากนี้ ที่ประชุมได้ร่วมกันพิจารณาขับเคลื่อน มาตรการป้องกันข้อมูลส่วนบุคคลรั่วไหล จากกรณีบัญชีผู้ใช้งานสำหรับยืนยันตัวตนหลุดรอด โดยเน้นย้ำให้หน่วยงานภาครัฐนำมาตรการยืนยันตัวตนแบบหลายปัจจัย (Multi-Factor Authentication: MFA) เช่น การใช้ Digital Identity หรือระบบยืนยันตัวตนในรูปแบบอื่นที่มีความปลอดภัยสูง เข้ามาบังคับใช้ตามมติ ครม. เพื่อยกระดับความปลอดภัยของฐานข้อมูลภาครัฐอย่างเข้มงวด
รมช.ดีอี ขันน็อต กสทช. สั่งผู้ให้บริการค่ายมือถือเตรียมแผนฉุกเฉินรับมือภัยไซเบอร์ทั้งประเทศ
ขณะเดียวกัน นางสาวแนน บุญธิดา สมชัย รัฐมนตรีช่วยว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) ได้แจ้งต่อที่ประชุมว่า จากการข่าวและคำเตือนภัยไซเบอร์ของประเทศต่างๆ ทั่วโลกตลอดสัปดาห์ที่ผ่านมา ตนจึงได้เรียกประชุมนอกรอบร่วมกับ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.), สำนักงาน กสทช. และหน่วยงานที่เกี่ยวข้องแล้ว
เนื่องจากข้อกฎหมายควบคุมคอมพิวเตอร์เดิมมักมีเพียงแผนรองรับภัยพิบัติทางธรรมชาติเพียงอย่างเดียว แต่ยังขาดแผนเฉพาะสำหรับการรับมือ ภัยคุกคามทางไซเบอร์ร้ายแรงในระดับประเทศ ตนจึงสั่งการให้ กสทช. ไปเร่งประสานกับผู้ให้บริการโครงข่ายและค่ายโทรคมนาคมทั้งหมด เพื่อจัดทำแผนรองรับกรณีเกิดภัยไซเบอร์คุกคามระบบสื่อสารในภาพรวมทั้งประเทศ โดยให้ กสทช. เร่งรายงานความคืบหน้ากลับมาโดยด่วน เพื่อนำชุดข้อมูลดังกล่าวส่งต่อให้สภาความมั่นคงแห่งชาติ (สมช.) ใช้ประกอบการวางแผนความมั่นคงระดับภูมิทัศน์ต่อไป